
Golpes com deepfake disparam 830% no Brasil
O Brasil se tornou o laboratório latino-americano do crime feito por Inteligência Artificial. Com ferramentas de deepfake cada vez mais baratas e acessíveis na nuvem, fraudadores brasileiros deixaram de precisar de qualquer conhecimento técnico para clonar rostos e vozes — e transformaram esse golpe em uma verdadeira linha de produção. O resultado está nos números: o uso de conteúdo sintético em fraudes saltou 830% entre 2024 e 2025 e, em 2026, já responde por 6,5% de todas as fraudes detectadas no país, um salto assustador frente aos 0,1% registrados em março de 2025, segundo dados inéditos da Polícia Federal, da Febraban e de levantamentos próprios da VU, companhia global de identidade digital e prevenção de fraudes.
Os números foram apresentados durante o Evento Deepfake 2026, realizado pela VU em parceria com a Globant, em São Paulo, nesta terça-feira (15). Segundo o levantamento, os golpes com IA já causaram um prejuízo de R$1,8 bilhão contra bancos e a infraestrutura financeira nacional entre julho de 2025 e abril de 2026. Mais grave ainda: 42,5% de todas as fraudes financeiras registradas no Brasil em 2025 já contaram com algum tipo de ferramenta de Inteligência Artificial.
O dado mais alarmante, porém, é sobre nós mesmos: estudos mostram que apenas 0,1% das pessoas conseguem identificar corretamente todos os deepfakes em um conjunto de conteúdos reais. Ou seja, o olho humano, nossa última linha de defesa intuitiva, não é suficiente para combater este mal.
“O modelo de ameaça mudou radicalmente. O fraudador hoje não precisa de conhecimento técnico avançado, ele atua como um operador B2B do crime, usando servidores na nuvem e softwares prontos. No Brasil, o principal vetor de vulnerabilidade é a teimosia das empresas em validar identidades com dados estáticos: CPF, RG e data de nascimento já estão massivamente vazados na dark web, e usá-los como camada de segurança é o mesmo que deixar a porta aberta. É urgente migrar para arquiteturas de proteção dinâmicas, baseadas em contexto, comportamento e orquestração B2B”, explica Sebastián Stranieri, CEO e fundador da VU
A nova fronteira do crime: quando o golpe nem passa mais pela câmera
A apresentação técnica da VU revelou uma virada silenciosa — e perigosa — na indústria da fraude: o ataque migrou da câmera para o próprio pipeline de captura dos dados. Hoje, dois tipos de ameaça coexistem, e apenas uma delas está sob controle:
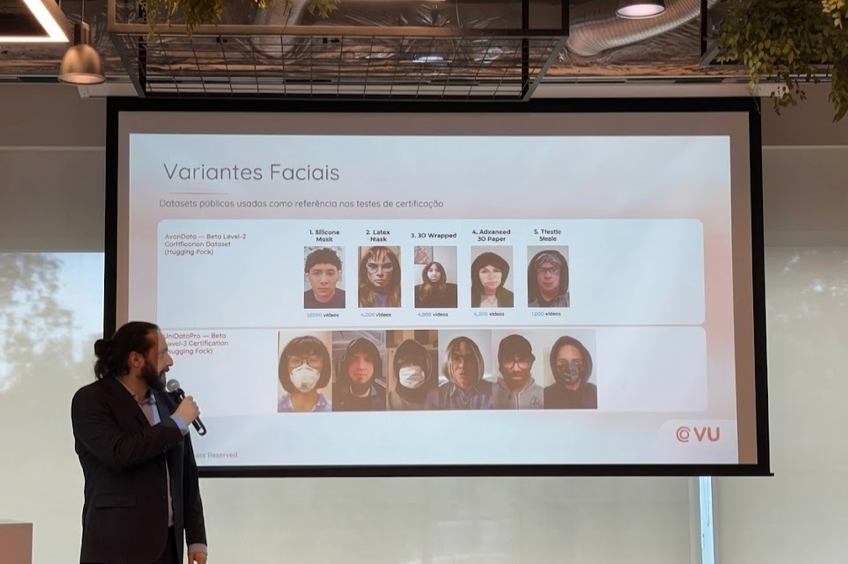
1. Ataques de apresentação: o criminoso mostra uma foto impressa, uma tela ou uma máscara 2D/3D diante da câmera física. É o método mais conhecido, e também o único efetivamente coberto pelas certificações tradicionais de PAD (ISO/IEC 30107-3, iBeta Nível 1 e 2).
2. Ataques de Injeção Direta: o criminoso simplesmente ignora a câmera. Usando câmeras virtuais, emuladores, hooks de SDK ou engenharia de rede, ele injeta a mídia sintética diretamente no aplicativo ou no servidor. É o ponto cego do mercado: mesmo sistemas com certificação PAD Nível 2 — o padrão-ouro da indústria — continuam vulneráveis, porque o sensor original sequer chega a “ver” a fraude.
O tamanho do problema é explosivo: no segundo semestre de 2025, os ataques de injeção contra sistemas iOS dispararam impressionantes +1.151% (+741% no acumulado do ano).
Entre os novos métodos mapeados pela VU no mercado brasileiro estão:
● Câmeras virtuais e “fazendas” de dispositivos: softwares como OBS e ManyCam, combinados a ambientes virtualizados, rodam centenas de sessões automatizadas de onboarding fraudulento ao mesmo tempo.
● Face swap e voz clonada em tempo real: criminosos sincronizam fala e expressões ao vivo em vídeo chamadas de validação e usam poucos segundos de áudio extraído de redes sociais para aplicar o golpe do “Pix urgente” por meio de call centers inteiramente clonados.
● O golpe do falso entregador: criminosos batem à porta da vítima com uma entrega falsa e pedem uma “biometria facial no celular” para liberar o pacote. Na realidade, o rosto capturado ali, ao vivo, está sendo usado em segundo plano para validar um empréstimo bancário em nome da vítima.
O raio-X do ataque real: o que a VU encontrou dentro do tráfego biométrico
Para ir além da teoria, a VU auditou 110.396 avaliações de prova de vida em apenas 6 dias, dentro de um ambiente real de pagamentos digitais em grande escala. O resultado é o retrato mais fiel já obtido da ameaça em tráfego biométrico genuíno e não simulado:
● 0,45% do tráfego biométrico total continha conteúdo sintético presumido — 1 em cada 220 avaliações.
● 0,59% dos ataques foram barrados antes mesmo de chegar à prova de vida primária, sem alcançar filtros especializados.
● 1,04% do tráfego exigiu a intervenção de alguma camada de defesa integrada — prova cabal de que nenhuma camada isolada de proteção é suficiente.
● Até 3 avaliações independentes por autenticação são necessárias para impedir que o ataque sustente o engano ao longo de todo o processo.
A resposta da VU: uma defesa em 5 camadas para blindar a receita das empresas
Diante desse cenário, a VU defende que conter o avanço do crime cibernético, e proteger a conversão e a receita das empresas, exige uma defesa integrada, construída em 5 pilares:
1. Anti-spoofing: verifica se o rosto apresentado é real e não uma foto, tela ou máscara.
2. Liveness Ativo: exige um gesto dinâmico, piscar, virar o rosto, para confirmar presença real.
3. Liveness Passivo: analisa o rosto de forma transparente, sem exigir nenhuma ação manual do usuário.
4. Autenticação Baseada em Risco: ajusta o nível de verificação de forma dinâmica, conforme o risco calculado de cada transação.
5. Autenticação Robusta (Orquestração): combina múltiplos fatores, contexto e sinais para eliminar pontos únicos de falha.
“O fraudador real quase sempre deixa um rastro: seja no dispositivo, na rede, no comportamento anômalo ou no reuso do mesmo rosto em sessões em outros bancos. Ao atuar como orquestradora central de inteligência e segurança B2B, a VU protege o cidadão e garante jornadas digitais fluidas para as organizações.”, finaliza Stranieri.
